内閣官房国家サイバー統括室(NCO)は2026年10月、企業向けの「サイバーセキュリティ関係法令Q&Aハンドブック」のVer.3.0(PDF版)を公表した。会社法・情報開示の分野で、サイバーセキュリティを内部統制システムの一部と位置づけ、取締役の責任や開示の考え方を示している。
何が起きたか
- 同ハンドブックは、企業のサイバーセキュリティ対策やインシデント対応に関する法令上の事項を、Q&A形式で解説する文書である。Ver.3.0のPDF版(5.7MB)は令和8年10月に公開された。
- HTML版は旧版のVer.2.0(令和7年12月公開)で、Ver.3.0のHTML版は今後作成する予定である。
- 企業統治に関わる内容は「第2 企業・組織のセキュリティガバナンス」の「会社法・情報開示関連」(Q5〜Q8)にまとまっている。第1の「基本的な枠組み」には、Q3「能動的サイバー防御に関する法律」も含まれる。
ポイント
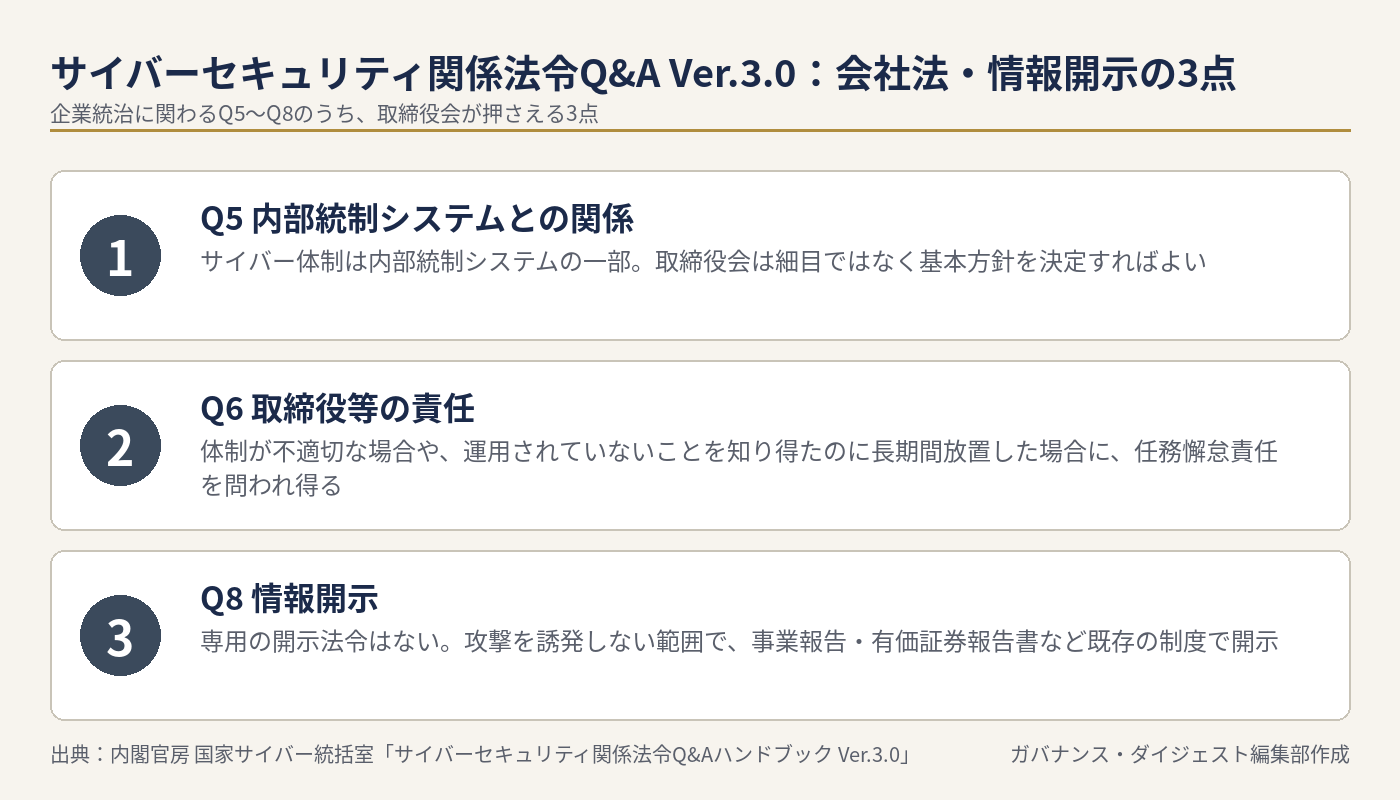
Q5は、サイバーセキュリティの体制は内部統制システムの一部であり、取締役の内部統制システム構築義務には、適切なサイバーセキュリティを講じる義務が含まれるとする。具体的な体制は事業の規模や特性に応じて各社が決め、取締役会は細目ではなく基本方針を決定すればよいとしている。Q6は、決定した体制が会社の規模や業務に照らして適切でなかった場合や、適切な体制が定められたとおりに運用されていないことを知り、または注意すれば知り得たのに長期間放置した場合に、取締役が会社法第423条第1項に基づく任務懈怠責任を問われ得ると整理している。
Q7は、体制を担保する方策として、内部監査、情報セキュリティ監査、システム監査、内部通報、情報開示、CSIRT(インシデント対応チーム)の設置を挙げる。Q8は、サイバーセキュリティに特化した開示の法令や具体的な指針はないとしたうえで、過度に具体的な開示は攻撃を誘発するおそれがあるが、適度な開示は説明責任を果たし、ステークホルダーの評価につながるとして、事業報告、有価証券報告書、コーポレート・ガバナンスに関する報告書など、既存の開示制度を活用することが望ましいとしている。同ハンドブックは公的な解説文書であり、法令そのものではない。
実務への示唆
1. サイバーセキュリティを取締役会が基本方針を決める内部統制の一部として扱う:例えば、取締役会の議題として、サイバーリスクの基本方針と、執行側からの報告の頻度を決めることが考えられる。2. 体制の整備に加えて、運用を確認する:ハンドブックは、運用の実態を知り、または知り得たのに放置した場合も責任を問われ得るとしている。例えば、内部監査やシステム監査の計画に、サイバー体制の運用状況を含めることが考えられる。3. 開示は既存の制度の中で、攻撃を誘発しない範囲で行う:例えば、有価証券報告書やコーポレート・ガバナンスに関する報告書で、体制、責任者、取り組みの方針を記載し、具体的な設定や脆弱性は記載しないことが考えられる。
関連記事:2026年の企業不祥事を読む──ニデック、KDDI子会社、エア・ウォーターの3事案に共通する「子会社」「業績圧力」「トップ」
出典
- 内閣官房 国家サイバー統括室「サイバーセキュリティ関係法令Q&Aハンドブック Ver.3.0」(令和8年10月、PDF版)/同ハンドブックのページ(サイバーセキュリティ・ポータルサイト) https://security-portal.cyber.go.jp/guidance/law-handbook/index.html
(ガバナンス・ダイジェスト編集部)