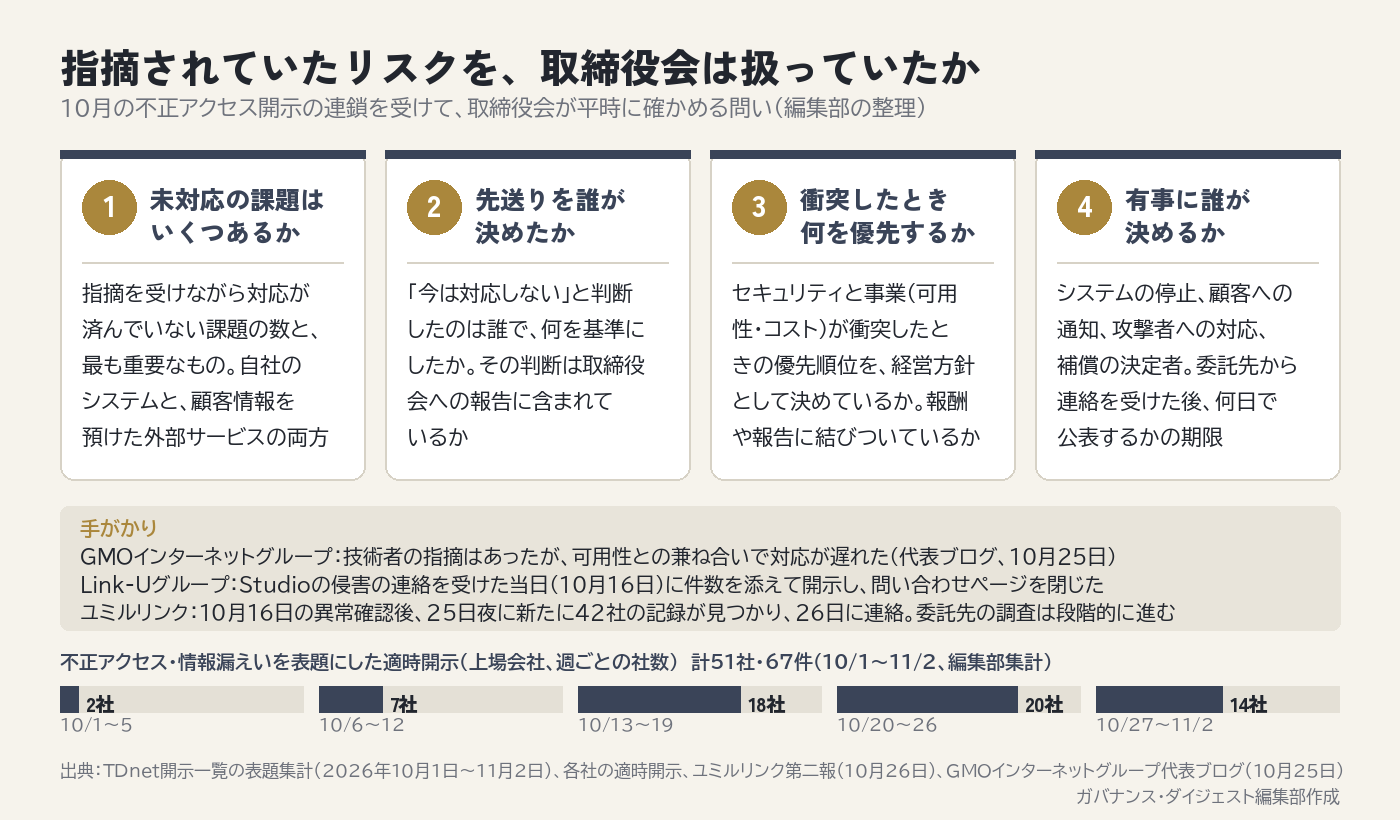
10月1日から11月2日までに、東京証券取引所の適時開示で不正アクセスや個人情報の漏えいを表題にした開示を出した上場会社は51社、67件にのぼった(注1、編集部集計)。日本経済新聞が随時更新している企業・団体の一覧では、9月28日から11月1日までに183件が載っており、適時開示に出ない大手の公表も多い(注2)。GMOインターネット(東証プライム、4784)のサーバーサービスが攻撃者に脅迫される事案が注目を集めるが、各社の開示を読むと、もう一つの型が目立つ。自社のシステムそのものに不正アクセスを受けたのではなく、メール配信やサイト制作といった外部サービスの1社が侵害され、それを使う会社が次々に開示を出す連鎖である。型は違っても、問われることは同じである。攻撃を受けた後の対応の巧拙ではなく、指摘されていたリスクを、取締役会が平時に扱っていたかである。
何が起きたか
・適時開示の件数:10月1日〜11月2日の表題集計で51社・67件。週別の社数は、10月1〜5日が2社、6〜12日が7社、13〜19日が18社、20〜26日が20社、27日〜11月2日が14社と、月の半ばから増えた(注1)。
・GMOインターネット:「お名前.com デスクトップクラウド」で10月20日に不正なプログラムの設置を確認し、全プランのサーバーを停止した。10月27日公表の対応方針では、攻撃者の要求に応じない方針と、公開された情報の区分ごとの「GMO特別お見舞金」(1公開につき上限300万円)、親会社のGMOインターネットグループ(東証プライム、9449)による総額100万米ドルを上限とする懸賞金を示した。費用の総額は算定できていない。同グループの代表は10月25日に公開したブログ(11月2日更新)で、社内のホワイトハッカーが事前にセキュリティ上の課題を現場に指摘し、現場も対策を進めていたものの、サービスの可用性への影響や他の対処事項との優先順位を考慮した結果、対応の深さと速さが十分でなく、攻撃者にその間隙を突かれたと説明した。同ブログは、攻撃者の要求額を5,000万ドルとし、要求には応じていないとしている(注3)。
・ユミルリンク(東証グロース、4372):メール配信サービス「Cuenote FC」で10月16日朝に異常を確認し、第二報(10月26日)では、単一企業向けの78システムのうち49システムで漏えいの痕跡を確認、延べ5,162万8,280件が漏えいした恐れがあるとした。10月25日夜に新たに42システム(42社)で出力記録が見つかり、翌26日に各社へ連絡している。
・サイト制作サービス「Studio」(Studio株式会社、非上場):Link-Uグループ(東証スタンダード、4446)が10月16日、同サービスの侵害の連絡を同日受けたとして、問い合わせフォームの個人情報7,663件が漏えいした可能性を開示した。同じ表題の開示は10月27日までに上場5社から出た。
・メール配信「ブラストメール」(ラクスライトクラウド):デイトナ(東証スタンダード、7228)が10月22日、取引先の担当者名やメールアドレスが漏えいした可能性を開示した。運営会社はサービスを一時停止している。
ポイント
67件のうち、自社のシステムではなく、利用している外部サービスの侵害を理由にした開示が目立つ。Studioの5社やブラストメールのほか、「当社が利用するクラウドサービス」と題した開示もあった。一方、ユミルリンクが連絡した42社の大半は適時開示の一覧に現れず、日本経済新聞の一覧に載る大手の多くも同じで、公表の場は自社サイトに分かれている(注2)。連鎖の型では、侵害された会社ではなく、サービスを使っていた側の判断の速さが表に出る。Link-Uグループは、連絡を受けた当日に件数を添えて開示し、問い合わせページを閉じた。ユミルリンクの例が示すように委託先の調査は段階的に進み、第一報の後に対象が広がるため、16日に連絡を受けた会社と26日に初めて連絡を受けた会社では、同じ事案でも公表までの日数が違って見える。
GMOインターネットグループの代表の説明は、連鎖の型とは別の、もう一つの論点を示している。指摘を受けながら手当てが済んでいないセキュリティ上の課題は、どの会社にもある。対応の優先順位を事業の都合と天秤にかける判断も、現場では日常的に行われている。問われるべきは、その課題の存在を取締役会が知っているか、そして「今は対応しない」という判断を誰が、何を基準に下しているかである。委託先に預けた顧客情報についても同じことがいえる。どの外部サービスに何件の個人情報を置いているかを取締役会が把握していなければ、連鎖の型で連絡を受けたときに、公表の要否を判断する材料が手元にない。
実務への示唆
10月の開示を読んで問題だと分かるのは、技術力の差ではなく、知っていたリスクを誰がどの仕組みで扱うかの違いである。取締役会が考えるべきことは、技術の知識を要しない次の問いに集約される。
- セキュリティリスクの指摘を受けながら対応が済んでいないセキュリティ上の課題はいくつあり、最も重要なものは何か。
- その対応を先送りしたのは誰で、何を基準に判断したか。
- 取締役会への報告に、未対応の課題と先送りの理由は含まれているか。
- セキュリティと事業が衝突したとき、どちらを優先するかを経営方針として決めているか。
- 攻撃を受けたとき、システムの停止、顧客への通知、攻撃者への対応、損失の補償を誰が決めるか。
10月の連鎖の型を踏まえれば、1の課題の一覧には、自社のシステムだけでなく、メール配信や問い合わせフォームなど顧客情報を預けている外部サービスと、そこに置いた件数を含めたい。5には、委託先から連絡を受けてから公表するまでの期限が加わる。問われているのは、こうした問いに十分に答えられる準備と体制が取れているか、そして、そのための監督機能が働いているかどうかである。
注
- 編集部の集計。TDnet(適時開示情報閲覧サービス)の2026年10月1日〜11月2日の開示一覧の全ページを走査し、表題に「不正アクセス」「サイバー攻撃」「ランサム」「漏えい」「漏洩」「流出」「不正ログイン」のいずれかを含む開示を数えた。工場排水の流出(2件)と暗号資産交換所の流出に関する開示(1件)は除いた。続報・訂正を含む件数で、第一報に相当する開示は42社・45件。社数は証券コードで数えた。適時開示を使わず、自社サイトのみで公表した会社は含まない。
- 日本経済新聞「【企業一覧】個人情報の漏洩・恐れを公表した企業など 随時更新」(2026年10月16日公開、11月2日0時3分更新時点)に載る記事見出しの数。上場会社に限らず、同じ企業の続報やGMOインターネットグループの関連記事(17件)を含む。二次情報による参考値であり、本記事の集計とは対象が異なる。ユミルリンクが連絡した42社の公表の場は、同社の第二報には記載がなく、編集部が適時開示の一覧で確認できた同社関連の開示が少ないことからの推定である。
- GMOインターネットグループ代表 熊谷正寿氏のブログ「今こそ官民連携で日本を守ろう」(2026年10月25日公開、11月2日更新時点)による。要求額は同ブログの10月26日の追記による。事案の調査と対応は本記事の執筆時点で続いており、事案の全容と同社の対応の評価は、調査の結果を待つべきものである。
出典
・GMOインターネット「当社の提供サービスへの不正アクセスに関するお知らせ」(2026年10月23日、TDnet 140120261023555560.pdf)、同「当社が提供するサービスにおける不正アクセスへの対応方針に関するお知らせ」(2026年10月28日、TDnet 140120261027557106.pdf)
・GMOインターネットグループ代表 熊谷正寿氏ブログ「今こそ官民連携で日本を守ろう――『能動的サイバー防御』を具申した理由」(2026年10月25日公開、11月2日更新)https://www.kumagai.com/?eid=19600
・ユミルリンク「当社システムへの不正なアクセスに関するご報告(第二報)」(2026年10月26日)https://www.ymir.co.jp/info/ymir-information20261027.html
・Link-Uグループ「Studio株式会社で発生した不正アクセスに伴う個人情報漏えいの可能性に関するお知らせ」(2026年10月16日、TDnet 140120261016552453.pdf)
・デイトナ「メール配信サービスへの不正アクセスに伴う個人情報漏洩の可能性に関するお知らせ」(2026年10月22日、TDnet 140120261022554714.pdf)
・日本経済新聞「【企業一覧】個人情報の漏洩・恐れを公表した企業など 随時更新」https://www.nikkei.com/article/DGXZQODL160R40W6A011C2000000/
・東京証券取引所 適時開示情報閲覧サービス(2026年10月1日〜11月2日の開示一覧)
・関連記事:取締役会等のサイバー報告、定期でない会社が43.7% 監査役協会が1,528社調査、政府がサイバー関係法令Q&A Ver.3.0を公表──内部統制と取締役の責任の考え方を整理
見出し画像:Pexels の写真をもとにガバナンス・ダイジェスト編集部作成
(ガバナンス・ダイジェスト編集部)